2026年10月21日、Webサイトを動かす仕組み「PHP」に重大な欠陥が2件公表されました。レンタルサーバーなら修正はサーバー会社が進めますが、「修正の前に入られていないか」の確認は、サイトの持ち主側の仕事です。慌てる必要はありませんが、確認は早めが安心です。この記事では、何が起きたかと、HP運営者が今日やる4つの確認を順に整理します(2026年10月23日時点の情報です)。
何が起きたか:PHPに重大な脆弱性が2件
PHPとは、WordPressをはじめ多くのWebサイトの裏側で動いているプログラムの言語です。脆弱性(ぜいじゃくせい)とは、悪用されるおそれのあるプログラムの欠陥のことです。
PHPの公式サイトは2026年10月21日、2件の脆弱性を修正した版を公開しました。管理番号(CVE:脆弱性ごとに付く世界共通の番号)はCVE-2026-109618とCVE-2026-109619です。深刻さを10点満点で表す目安(CVSS v4.0)は、前日の事前告知でどちらも9.2とされています。公開の予定時刻は10月21日14時(協定世界時)、日本時間では同日23時でした。
この2件は、発見した研究チームやセキュリティ各社の間で、通称「PHP2Shell」と呼ばれています。
- ログインしていない人が、外からサーバー上でプログラムを動かせるおそれがある(専門用語では「リモートコード実行」)
- 修正版:PHP 8.5.12/8.4.27/8.3.36/8.2.35
かんたん解説:「片付け残し」が次のお客さんに渡る
サーバーは、お客さん(サイトへのアクセス)が来るたびに部屋を用意し、帰ったら片付けて次のお客さんを通す、という動きをくり返しています。
1件目は、部屋の準備の途中でメモリ(サーバーの作業スペース)が足りなくなって中断し、中途半端な状態のまま片付けが進んでしまう問題です。2件目は、片付けたはずの部屋に前のお客さんの荷物が残り、次のお客さんがそれを使えてしまう問題です。この「片付け残し」を悪用されると、サーバーを操られるおそれがあります。
なぜ大ごとなのか
WordPressやプラグインの更新では直らない
今回の欠陥はPHP本体にあります。WordPressやテーマ、プラグインを最新にしても、それだけでは直りません。PHPそのものを修正版に入れ替える必要があります。
特別な機能がないサイトも対象になりうる
PHPの公式発表では、Webのリクエストを処理するすべてのPHP環境が対象です。発見した研究チームは、PHP 5.4までさかのぼる、ほぼすべての版が少なくとも1件の影響を受けると説明しています。アップロード機能がない小さなサイトでも、「関係ない」とは言い切れません。
なお、PHP 8.1以前には開発元からの通常の更新は出ません。PHP 8.2も2026年12月31日でサポート終了の予定です。
公表より前から、悪用を試みる動きが報告されている
Amazonの脅威情報チームは、公表の4日前にあたる10月17日の時点で、悪用を試みる動きを観測したと公表しています。ただし、試みが実際に成功したかどうかは明らかにされていません。「修正前の期間」があったことは意識しておきましょう。
レンタルサーバーの場合:修正はサーバー会社が進めている
レンタルサーバーでは、PHPの入れ替えはサーバー会社の担当です。たとえばエックスサーバーは、10月21日16時から公式サイトや管理画面などを予防的に一時停止し、不正アクセスによるものではないと説明しています。同社のお知らせ(10月22日掲載)によると、10月22日の6時45分にPHP 8.2〜8.5、12時にPHP 7.4〜8.1、14時にPHP 5.6〜7.3の対象サーバーへの修正適用が完了し、PHP 5.5以下は修正の作成・検証中とされています。各バージョンには、公式の修正版に加えて同社独自の修正も順次適用しているとのことです。
一方で、サーバー会社の修正は「これから入られないようにする」ためのものです。修正前に何かされていないかまで、サイトごとに確認してもらえるとは限りません。ここが、持ち主が確認しておきたい点です。
サイト運営者が今日やることチェックリスト
まずは次の4つを順に確認してみてください。1〜3が難しい場合は、4から始めてください。
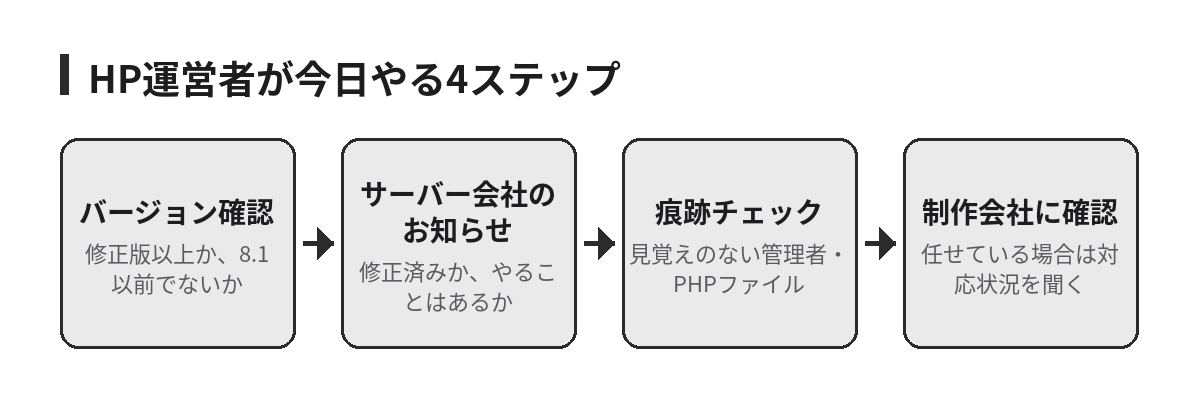
- PHPのバージョンを確認する
WordPressなら、管理画面の「ツール」→「サイトヘルス」→「情報」タブ→「サーバー」を開き、「PHP バージョン」の欄を見ます。修正版は8.5.12/8.4.27/8.3.36/8.2.35です。たとえば「8.3.◯◯」なら、8.3.36以上かを見ます。8.1以前を使っている場合は、サポート中の版への切り替えを検討しましょう。なお、サーバー会社が独自の修正を当てている場合は、表示される番号が上の修正版と一致しないこともありえます。番号だけで判断せず、2のお知らせとあわせて確認してください。 - 契約中のサーバー会社のお知らせを確認する
自分のサーバーに修正が入ったか、利用者側でやることがあるかを確認します。 - 見覚えのないものがないか見る
WordPressの「ユーザー」画面で「管理者」に絞り込み、心当たりのない人がいないかを見ます。あわせて、画像などを置く「uploads」フォルダ(wp-content の中)に「.php」で終わるファイルがないかを確認します(通常、ここにPHPファイルは置きません)。フォルダの中身は、サーバー会社の管理画面のファイル管理機能などで見られます。 - 制作会社に任せている場合は、対応状況を聞く
自分で見るのが難しければ、管理を任せている会社に確認しましょう。
制作会社への聞き方3つ
- 「うちのサイトのPHPは、今回の修正版が入った状態になっていますか?」
- 「修正の前に不正なユーザーやファイルが追加されていないか、確認していただけますか?」
- 「古いPHPを使っている場合、新しい版への切り替えは必要ですか?必要なら内容と費用を教えてください」
見覚えのないものが見つかった場合は、自分で消す前に、まずサーバー会社や制作会社に相談するのが安心です。
最近の不正アクセス報道との関係
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」(組織編)でも、ランサムウェア、委託先を狙った攻撃、脆弱性を悪用した攻撃、リモートワークの仕組みを狙った攻撃などが並んでいます。
報道されている被害の入口は、今回のPHPとは別のものも多いと考えられます。ただし今後は、今回の件が関係する被害が混ざってくる可能性もあります。
add9ができること:サイト安全チェック
「自分で確認するのは不安」「制作会社と連絡が取れない」という場合は、add9にもご相談いただけます。Web制作・保守の延長として、サイトの状態確認をお引き受けできます。
- サイト安全チェック:サーバーの状態やファイルの状況を点検し、簡単な診断書にまとめます
- 修正が必要な場合:作業の内容と費用を先にご説明してから対応します
- Web制作・保守の延長で相談可:PHPの切り替えやWordPressの更新もあわせてご相談いただけます
なお、このチェックはセキュリティ専門機関の本格的な診断ではなく、現状確認と整備の一次チェックです。サイト安全チェックの料金は5万円(税別)です。修正作業が必要な場合の費用は、内容をご説明したうえで別途お見積もりします。
まとめ
- 10月21日、PHP本体の重大な脆弱性2件と修正版が公表された
- WordPressの更新だけでは直らず、PHP本体の修正が必要
- 「修正前に入られていないか」は持ち主側で確認したい
- まずはPHPのバージョンと、見覚えのないユーザー・ファイルの確認から
よくある質問
Q. レンタルサーバーを使っていれば、何もしなくて大丈夫ですか?
A. PHPの修正はサーバー会社が進めますが、修正前に不正な変更がないかは別の話です。見覚えのないユーザーやファイルがないかを一度確認しておくと安心です。
Q. WordPressを最新版にすれば対策になりますか?
A. WordPressの更新だけでは直りません。PHPが修正版になっているかもあわせて確認してください。
Q. PHPのバージョンが古いと言われました。どうすればいいですか?
A. PHP 8.1以前には開発元からの通常の更新が出ないため、サポート中の版への切り替えを検討しましょう。切り替えるとサイトの一部が動かなくなることもあるため、制作会社やサーバー会社に相談しながら進めるのがおすすめです。
サイトの点検・保守のご相談はadd9へ
「自分のサイトが大丈夫か分からない」という段階からでも、お気軽にご相談ください。
- WEBデザイン(制作・保守)について
- お問い合わせ(電話 050-5794-4046/受付 10:00〜17:00)
参考:PHP公式 News Archive 2026(10月20日・21日のセキュリティ告知)/エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」/AWS Security Blog(Amazon Threat Intelligence、英語)/Wiz Research(発見した研究チーム、英語)/WordPress公式ドキュメント「Site Health Screen」(英語)/IPA「情報セキュリティ10大脅威 2026」
※この記事は2026年10月時点の情報をもとに、add9株式会社 編集部が作成し、担当者が内容を確認しています。